 Por Mónica Saavedra
Park Jin-hyok, el ciudadano norcoreano fue acusado por Estados Unidos de participar en operaciones contra Sony Pictures, el Banco de Bangladés y la campaña de ransomware WannaCry. Su nombre vuelve a cobrar relevancia tras la atribución oficial a Corea del Norte del robo de más de 6.000 millones de dólares en criptomonedas sustraídos de Binance en octubre de 2026.
Park Jin-hyok figura entre los ciudadanos más buscados por el Buró Federal de Investigaciones (FBI) por delitos informáticos. Washington lo señala como presunto integrante de una estructura de piratería patrocinada por el Estado norcoreano, relacionada con el grupo conocido en el sector de ciberseguridad como Lazarus Group.
La ficha oficial del FBI indica que Park es ciudadano de Corea del Norte y que su último paradero conocido estaba en ese país. También confirma que enfrenta cargos federales por conspiración para cometer fraude bancario, fraude electrónico e intrusiones informáticas. La orden de arresto federal más reciente mencionada en su expediente fue emitida el 8 de diciembre de 2020.
Sony Pictures, Bangladés y WannaCry: los casos que marcaron su expediente
El Departamento de Justicia estadounidense hizo pública en septiembre de 2018 una acusación contra Park por su presunta participación en una conspiración internacional de ataques informáticos. La investigación relacionó al programador con tres operaciones de gran impacto:
-
Sony Pictures (2014): el ataque contra la compañía cinematográfica provocó la filtración de información corporativa, comunicaciones internas y material audiovisual.
-
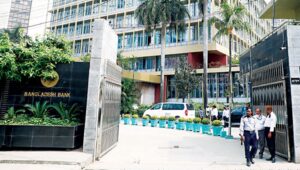
Banco de Bangladés (2016): los atacantes consiguieron sustraer aproximadamente 81 millones de dólares mediante transferencias fraudulentas.
-
WannaCry (2017): el ransomware paralizó sistemas informáticos en numerosos países y afectó infraestructuras empresariales y sanitarias. Estados Unidos atribuyó a la estructura en la que presuntamente participaba Park la creación del programa malicioso utilizado en esa campaña.
El Departamento de Justicia sostiene que Park trabajó para Chosun Expo Joint Venture, una empresa que Washington identificó como fachada vinculada al Gobierno norcoreano. Estas son acusaciones oficiales estadounidenses, no una sentencia judicial que establezca individualmente su responsabilidad en cada operación.
Binance: Corea del Norte vuelve al centro de una investigación multimillonaria
El 31 de octubre de 2026, el FBI publicó una alerta en la que atribuyó a Corea del Norte el robo de más de 6.000 millones de dólares en activos digitales de Binance, ocurrido alrededor del 29 de octubre. La agencia identificó la operación con el nombre de TraderTraitor, denominación utilizada para actividades cibernéticas vinculadas a operadores norcoreanos.
Según el FBI, los responsables comenzaron a convertir los activos sustraídos principalmente en Ethereum (ETH), con la intención de continuar el proceso de lavado mediante servicios de finanzas descentralizadas y plataformas de intercambio instantáneo.
Sin embargo, es importante establecer una distinción: el FBI atribuyó este robo a operadores norcoreanos, pero su comunicado no identificó a Park Jin-hyok como autor individual ni como cerebro de la operación contra Binance. Vincularlo directamente con ese episodio excedería lo que acredita la documentación pública disponible.
¿A dónde van los fondos obtenidos mediante ciberataques?
La financiación de los programas militares norcoreanos constituye una de las principales preocupaciones de Washington y sus aliados. Una declaración conjunta de Estados Unidos, Japón y Corea del Sur, publicada en enero de 2025, señaló que las operaciones de robo de criptomonedas de Corea del Norte buscan generar ingresos ilícitos para sus programas de armas de destrucción masiva y misiles balísticos.
El Departamento de Justicia estadounidense también ha sostenido que las operaciones financieras atribuidas a los grupos norcoreanos tienen como objetivo obtener recursos para el Estado, en un contexto de sanciones internacionales.
Esto no significa que cada dólar robado pueda rastrearse directamente hasta un programa militar específico. El lavado de activos, las conversiones entre criptomonedas y el uso de múltiples direcciones digitales dificultan establecer el destino final de todos los fondos.
También puedes leer: Silicon Valley impulsa la financiación de la IA con criptomonedas
El alcance real de la búsqueda internacional: Park Jin-hyok
La descripción viral de Park Jin-hyok contiene datos que necesitan precisión. El FBI registra que habla inglés, coreano y chino mandarín; no incluye el bengalí entre los idiomas identificados en su expediente. También señala que ha viajado anteriormente a China y que su último paradero conocido era Corea del Norte.
Su eventual detención enfrenta un obstáculo evidente: si permanece en territorio norcoreano, las autoridades estadounidenses no tienen acceso directo para ejecutar la orden. No obstante, afirmar que nunca será arrestado es una conclusión especulativa.
Una amenaza que trasciende a un solo individuo: Park Jin-hyok
El caso de Park Jin-hyok permite observar la evolución de las operaciones cibernéticas atribuidas a Corea del Norte: desde ataques contra empresas y entidades financieras hasta el robo de activos digitales a gran escala.
La dimensión del problema ya no depende exclusivamente de la capacidad de un programador o de un grupo de hackers, sino de una estructura estatal que, según las investigaciones estadounidenses y los informes internacionales, utiliza operaciones digitales para obtener recursos y evadir sanciones.
La pregunta de fondo es cuánto puede avanzar la cooperación internacional para impedir que los activos digitales robados terminen convertidos en recursos para financiar programas militares y estratégicos.
 OrangelGil