 Por Mónica Saavedra
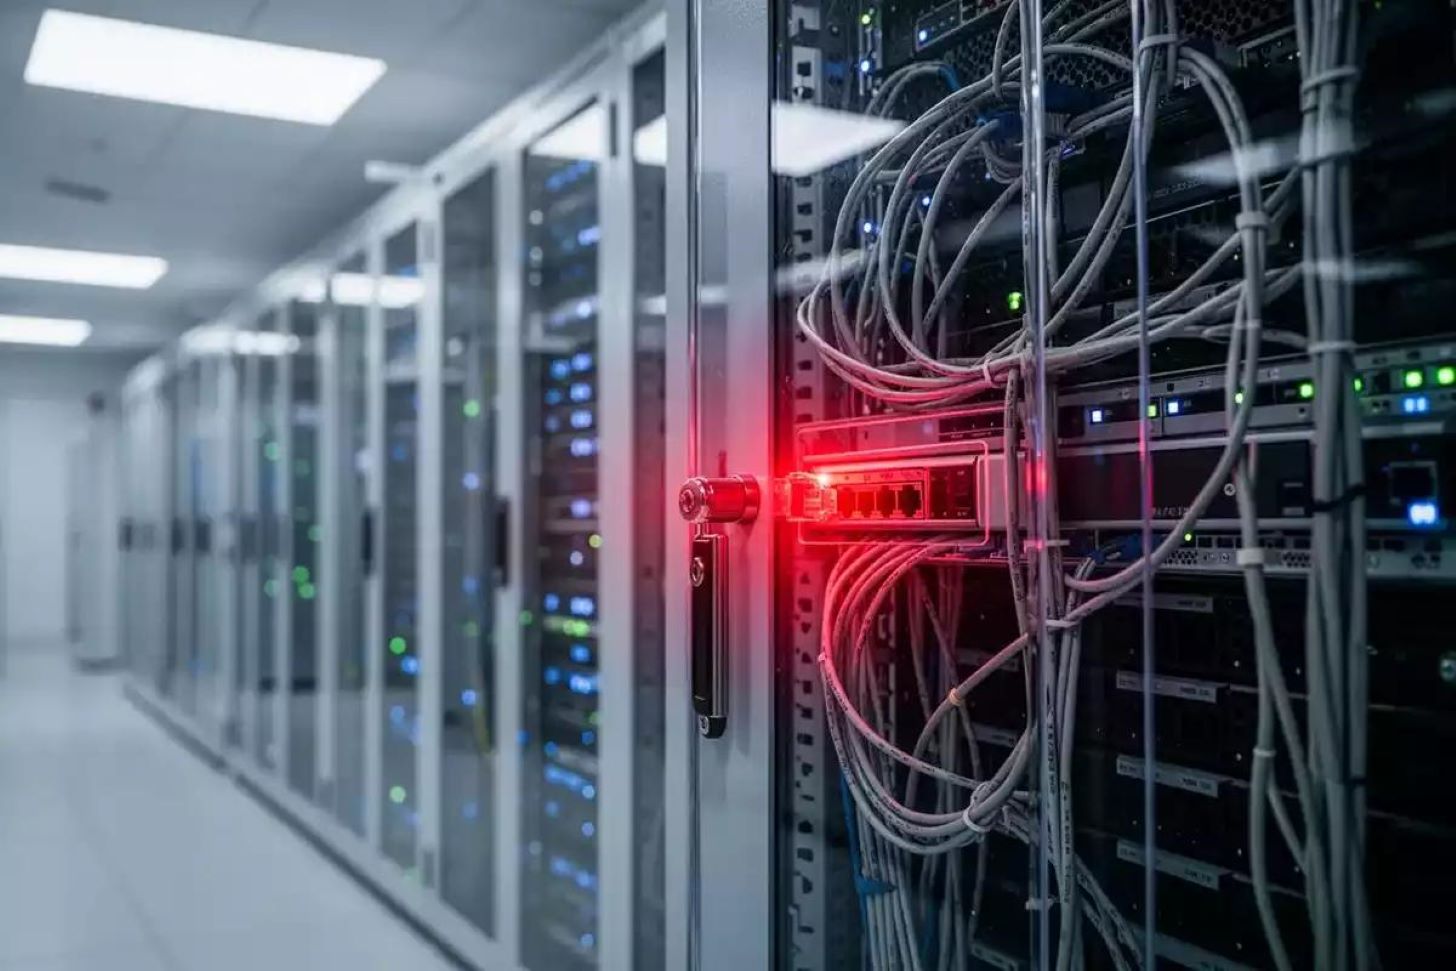
Vulnerabilidad Linux Solana, instaron a los operadores de nodos a aplicar medidas de protección urgentes ante una vulnerabilidad del núcleo Linux identificada como CVE-2026-98432. Investigaciones de seguridad demostraron que, bajo determinadas configuraciones, el fallo puede permitir la ejecución remota de comandos con privilegios de administrador.
La infraestructura de Solana enfrenta una advertencia de seguridad que obliga a sus operadores a revisar las condiciones de protección de sus servidores. Anza, equipo responsable del cliente Agave, y la Fundación Solana difundieron recomendaciones para los validadores que utilizan Ubuntu, luego de conocerse una vulnerabilidad crítica en el núcleo Linux.
El problema, registrado como CVE-2026-98432, está relacionado con un error en el manejo de memoria durante el establecimiento de conexiones TCP sobre IPv4. La falla puede ser aprovechada remotamente y sin autenticación, aunque el alcance de una posible intrusión depende de las características y configuraciones del sistema afectado.
La preocupación aumentó después de que investigadores de Anthropic demostraran una vía para conseguir ejecución remota de comandos con privilegios de administrador en servidores Linux que tenían habilitado Multipath TCP (MPTCP) y un servicio escuchando conexiones. Esta demostración no significa que todos los validadores de Solana estén comprometidos ni que cualquier instalación de Linux permita automáticamente ese tipo de ataque.
Ubuntu todavía no dispone de la actualización correctiva
Uno de los elementos centrales de la alerta es la diferencia entre la disponibilidad de la corrección en el núcleo Linux y su distribución a través de Ubuntu.
Según la información difundida por Tim Garcia, responsable de relaciones con validadores de la Fundación Solana, la vulnerabilidad ya cuenta con una corrección en el desarrollo principal de Linux, pero Ubuntu todavía no había publicado el paquete actualizado al momento de la advertencia del 2 de noviembre de 2026.
Esta situación deja a los operadores que utilizan esa distribución dependiendo de medidas provisionales mientras esperan la actualización oficial.
También puedes leer: Ritual Chain lanza una blockchain diseñada para agentes autónomos de IA
Vulnerabilidad Linux Solana: las tres medidas recomendadas para proteger los nodos
La orientación comunicada a los operadores contempla tres acciones técnicas destinadas a reducir las posibilidades de explotación:
-
Bloquear los paquetes TCP entrantes que contienen opciones IPv4, mediante reglas de filtrado de tráfico con nftables.
-
Deshabilitar Multipath TCP (MPTCP), una función que permite utilizar múltiples rutas de conexión entre dos sistemas.
-
Desactivar la migración de solicitudes TCP, otra característica de red relacionada con el escenario de explotación.
Estas medidas son temporales y deben mantenerse correctamente configuradas, incluso después de reiniciar los servidores. La recomendación es que los operadores supervisen los avisos de seguridad de Ubuntu y apliquen el núcleo corregido cuando esté disponible.
¿Qué significa para la red Solana?
Los validadores cumplen una función esencial en el funcionamiento de Solana: participan en el procesamiento y la confirmación de transacciones, además de contribuir a mantener la disponibilidad de la red.
Una interrupción de estos servidores podría afectar la continuidad operativa de determinados nodos. Una intrusión con privilegios elevados, por otra parte, representaría un riesgo mayor para la infraestructura y las credenciales almacenadas en los equipos comprometidos.
Sin embargo, la advertencia de seguridad no constituye evidencia de que la red Solana haya sufrido una intrusión ni de que sus validadores hayan sido comprometidos mediante esta vulnerabilidad. Los reportes consultados no documentan ataques confirmados contra validadores de la blockchain asociados con este fallo.
La situación coloca la atención sobre la capacidad de respuesta de los operadores y la rapidez con la que Ubuntu distribuya la actualización correctiva. Mientras tanto, Anza y la Fundación Solana buscan reducir la exposición de los nodos mediante medidas preventivas.
La pregunta que queda abierta es cuánto tiempo podrán mantenerse estas protecciones provisionales antes de que todos los operadores afectados dispongan de una actualización definitiva.
 OrangelGil